Webserver - Zertifikate
Für die Nutzung von REV+ über Web ist zwingend die Verwendung von Zertifikaten zu empfehlen. Nur mit Hilfe dieser ist der Aufbau einer verschlüsselten Verbindung möglich.
Der intergrierte Webserver stellt verschiedene Methoden für die Verwaltung der Serverzertifikate zur Verfügung.
- Automatische Ausstellung von selbst-signierten Zertifikaten
- Importieren und Verwalten von Zertifikaten von Drittanbietern
- Automatische Zertfikatserstellung mittles Let's Encrypt über das ACME Protokoll
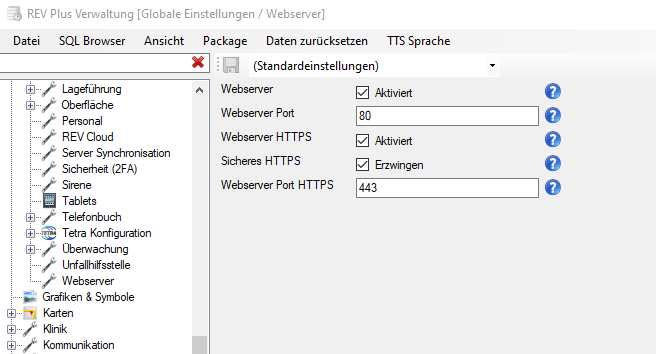
Als Grundvorausstzung zur Nutzung der Webserverfunktionalität und verschlüsselter Verbindungen ist es unerlässlich die folgenden Einstellungen in der REV+ Verwaltung unter dem Menüpunkt "Globale Einstellungen" -> "Webserver" vorzunehmen:
- Aktivieren Sie den Webserver
- Aktivieren Sie das HTTPS Protokoll
- Verbessern Sie sich Sicherheit, in dem sie HTTPS bei Verbindungen zu REV+ erzwingen
- Stellen Sie REV+ auf den Standardport 80 für HTTP und 443 für HTTPS ein
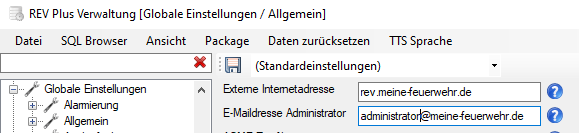
Gehen Sie zudem sicher, dass sie ihre korrekte Internetadresse, unter der ihr REV+ System von außen erreichbar ist, in den "Allgemeinen" Einstellungen gemacht haben. Hinterlegen Sie hier auch eine E-Mailadresse des Administrators.
Selbst-signierte Zertifikate
Beim Start des REV+ Servers ohne weiteres Zertifikat wird automatisch ein selbstsigniertes Zertifikat für den Webserver erstellt. Für eine von den verwendeten Browsern als vertrauenswürdig erkannte Verbindung können Sie ein passendes Zertifikat einrichten.
Das Zertifikat wird bei der Erstellung mit dem Common-Name der oben angegebenen Internet-Adresse und der oben angegebenen Administratoren-E-Mailadresse erstellt.
Die Nutzung von selbst-signierten Zertifikaten im Produktionsbetrieb wird daher nicht emfpohlen.
Nutzung von Drittanbieter-Zertifikaten
Das Importieren und Nutzen von Drittanbieterzertifikaten ist grundsätzlich möglich. Die Verwaltung der Zertifikate ist über die Verwaltung dort unter dem Punkt "Zertifikate" möglich.
Legen Sie dort ein neues Zertifikat an, wählen Sie als Zertifikatstyp Server-Zertifikat, tragen Sie CN und DN des Zertifikates ein und laden ihre P12 Zertifikatsdatei, die auch den privaten Schlüssel beinhalten muss, in das Feld hoch. Geben Sie hier noch den Gültigkeitszeitraum ein.
Sollte ihre P12 Datei mit einem Passwort geschützt sein, tragen Sie bitte das Entsperr-Passwort für die Datei im Passwort-Feld ein.
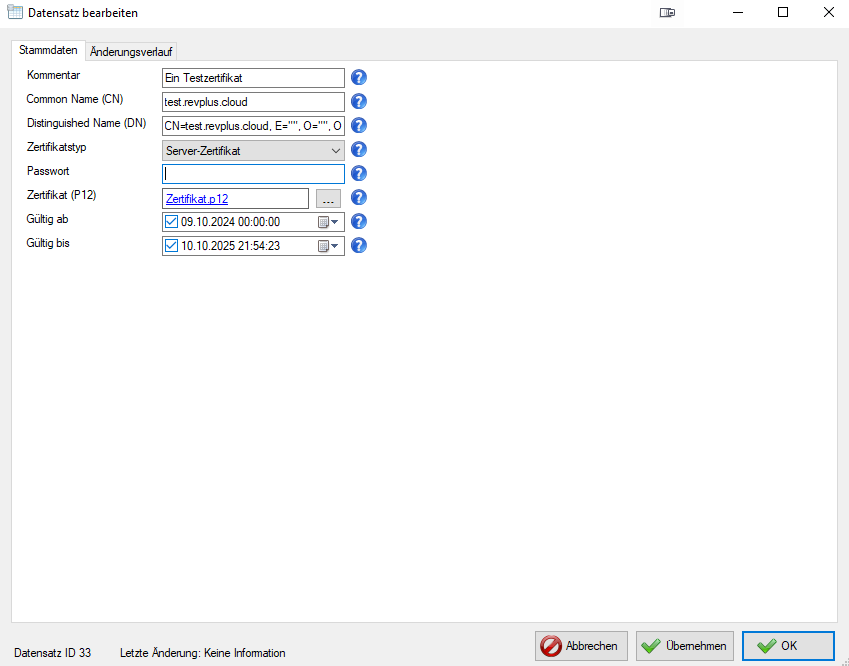
Das Zertifikat wird von ihrem REV+ System automatisch genutzt, wenn der Common Name zu der aufgerufenen URL passt. Stellen Sie also sicher, dass das Zertifikat das einzig Gültige Zertifikat für den gewünschten Common Name im System ist.
Nutzung von Let's Encrypt
Um die Administrationsaufwände zu reduzieren, empfehlen wir die Nutzung von Let's Encrypt. Über das ACME Protokoll wird vollautomatisch ein gültiges Zertifikat für Ihr System ausgestellt und installiert. Es wird automatisch frühzeitig vor Ablauf erneuert.
Um Let's Encrypt nutzen zu können, sind folgende Vorbedingungen sicherzustellen:
- Die oben genannten Daten
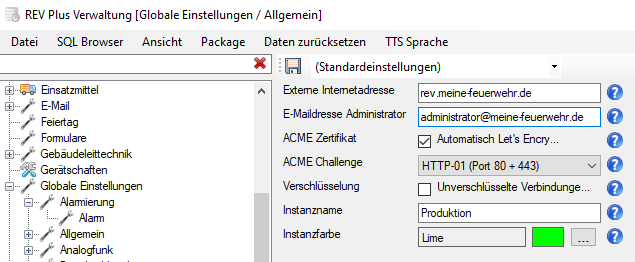
Externe InternetadresseundAdmin E-Mailadressemüssen korrekt und vollständig ausgefüllt sein - Die Automatische Erstellung von Let's Encrypt Zertifikaten muss aktiviert worden sein (Unter "Globale Einstellungen" -> "Allgemein", siehe Screenshot)
- Die gewünschte ACME Challenge muss ausgewählt sein (Wir empfehlen HTTP-01 oder TLS-ALPN-01)
- Der Port 80 (HTTP) und 443 (HTTPS) muss über die oben angegebene Internetadresse (in unserem Beispiel
rev.meine-feuerwehr.de) aus dem Internet erreichbar sein, damit der ACME Server die Validierung der Verbindung durchführen kann
Speichern Sie die Einstellungen und starten Sie den REV+ Serverdienst bei Bedarf neu. Öffnen Sie anschließend eine Webkomponente unter der externen Internetadresse und prüfen Sie das angezeigte Zertifikat.